

對於安全性、工程以及治理、風險與合規 (GRC) 團隊而言, 維持並證明系統處於合規狀態 ,目前都需要耗費數週繁重且令人心力交瘁的人工作業。在高度依賴網路實體系統 (CPS) 資產的關鍵基礎設施環境中,這種情況尤為明顯。 與此同時,監管機構也大幅提升了對這類資產網路防禦監督的重視程度,因為 CPS 資產在維持公用事業、醫療院所及供應鏈的正常運作中,扮演著至關重要的角色。
NERC CIP 和 ISA/IEC 62443 等強制性安全架構與其開發以確保的資產數量一樣成熟。 然而,網際網路連線能力和 AI 等先進技術 為保護這些資產免受威脅發動者帶來了新的複雜性。 不僅要確保裝置安全與合規更困難,不合規行為的相關罰款也比以往具有重大影響。
Claroty 已在其 xDome 平台中推出 CPS 合規對照(Compliance Mapping)功能,旨在簡化合規管理的複雜度。 新功能會消耗平台收集的資產遙測,以提供與 CPS 資產和已啟用架構相關的目前合規狀態。
合規併發症最終成為翻譯問題。
GRC 團隊講求的是控制編號。 他們負責制定總體的合規指令,並將任務指派給相關的資產所有者。 他們最終要負責通過稽核,但他們不擁有需要保護的技術系統。
資安團隊講求的則是 CVE、曝險與威脅。 針對漏洞控制,他們會找出帶有安全性缺陷的設備(數量多達數千台),並交給工程師一份列滿原始 IP 位址與修補程式編號的試算表。
工程師講求的是 協定與可用性。 他們專注於實體流程和正常運行時間,而不是合規行話。 他們不能只是讓韌體修補程式的關鍵 PLC 離線。 他們最後試圖使用名為 Compliance_Log_v4_FINAL_FINAL2.xlsx 的試算表,將 20 年歷史的傳統資產對應到框架要求。
結果? 每次稽核接近時,都會進行數週的重疊工作、資料孤島和即時消防演習。
xDome 可直接在 資產生命週期中建立 CPS 合規對應,以消除試算表縮減。 xDome 不依賴手動查詢,而是持續在您的環境中套用邏輯規則。 它利用即時的原生平台遙測技術,例如裝置屬性、威脅警示、MDS2 文件和弱點,自動計算所有啟用的架構的合規性狀態
最重要的是,這讓所有團隊都能使用共同的語言來瞭解法規遵循狀態。 無查詢,無 spreadsheets—100% 原生和自動化。
安全團隊獲得需要滿足某些要求的裝置的即時清單。 xDome 可以告訴他們修補某些裝置所需的動作,或提供新增可接受補償控制的分段原則。
工程師可以獲得保護環境的保護,將試算表和剪貼簿丟棄,以取得需要注意的裝置即時清單。
GRC 團隊可以從架構層級看到或取得其合規百分比的匯出,一路到每個控管要求。
但 它究竟是如何運作的? 我們在 xDome 中內建了一個規則引擎,能深刻理解各項控制措施的要求,並將其對照轉換為 xDome 專屬的 CPS 防護語言。 設備屬性、網路警報、MDS2 資料、漏洞資訊等——xDome 所提供關於您 CPS 資安態勢的所有這些情報,都會被精準對照至相應的控制措施中。
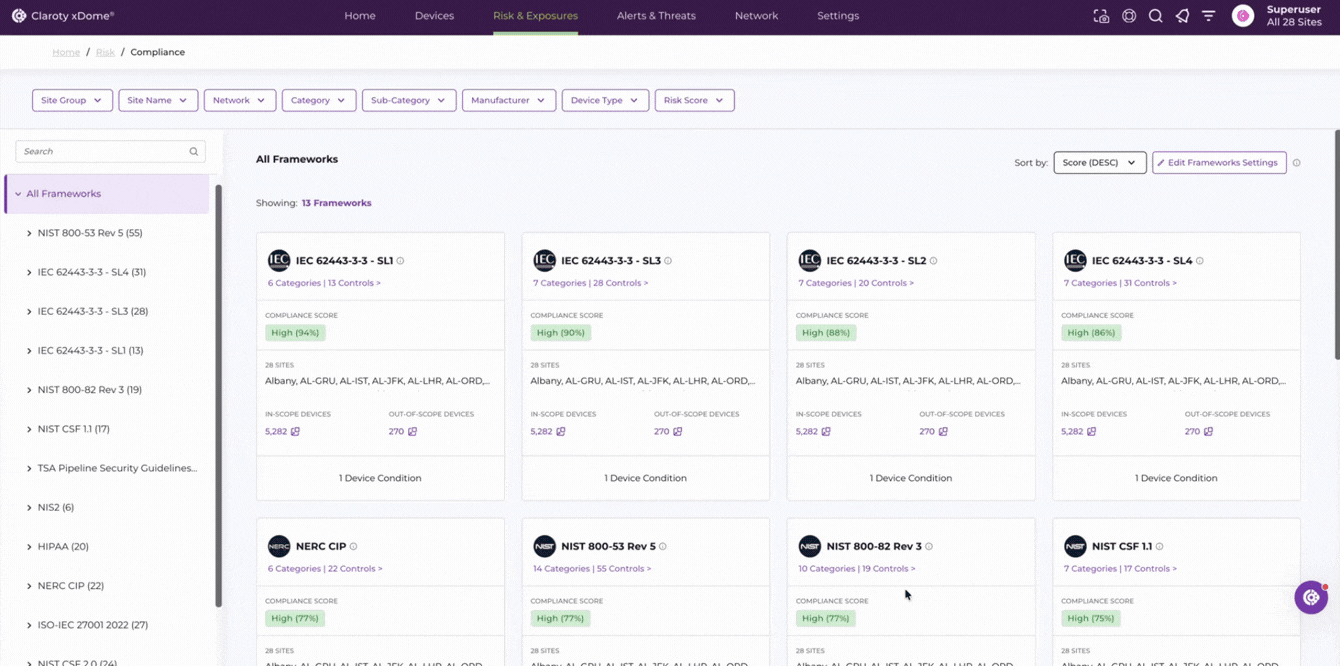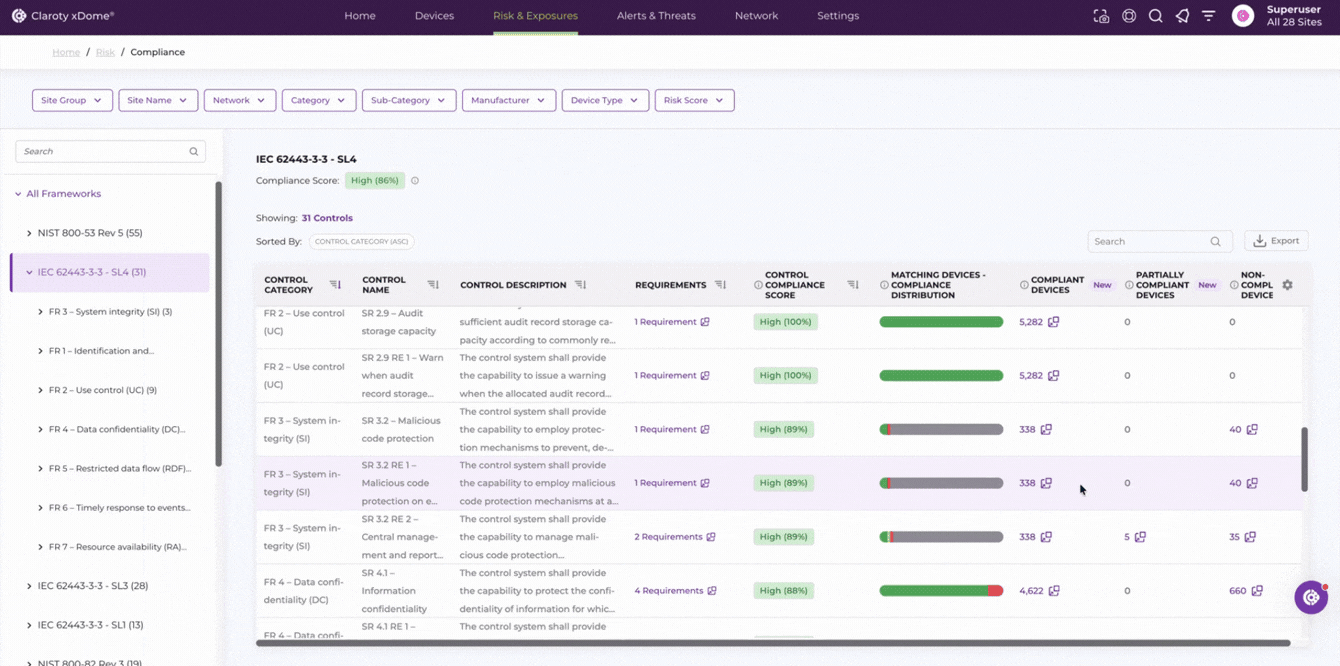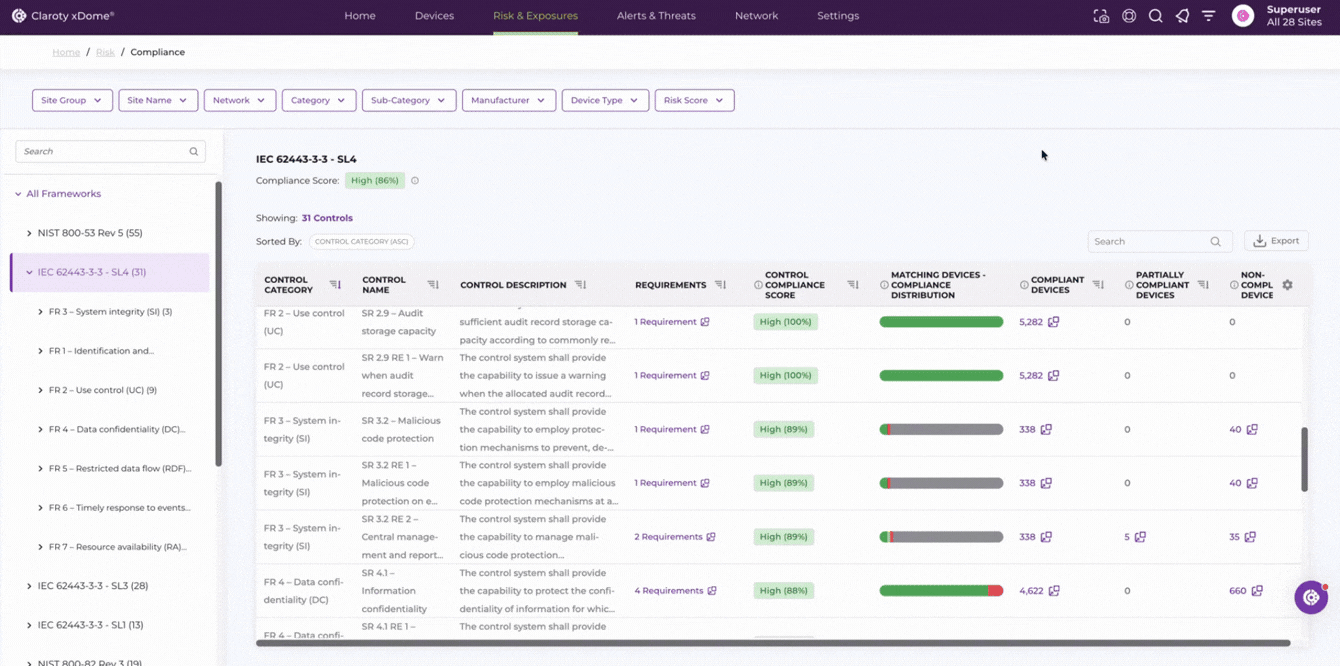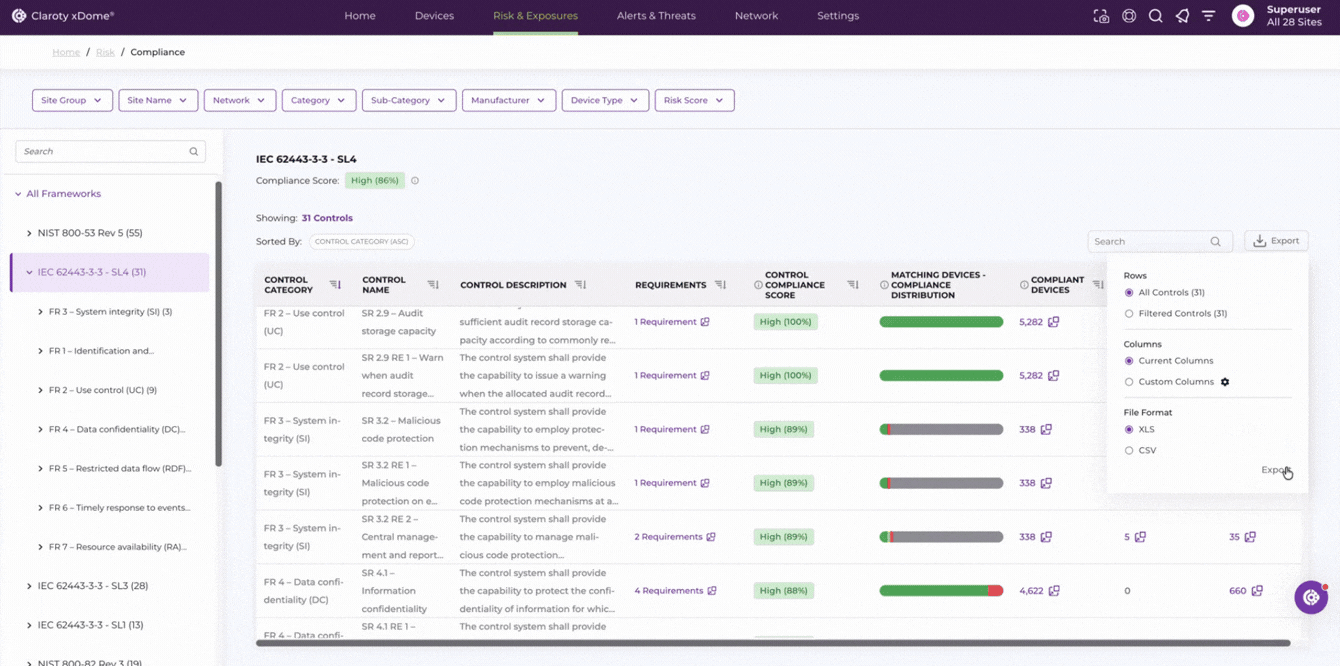
這會影響幾個法規遵循相關的工作流程:
任務 | 手動方式 | XDOME 的方式 |
稽核準備 | 手動資料收集、採訪站點管理員、匯出 CSV 以及對照架構 PDF 交互參照資產庫存的週數。 | 依特定架構 (例如 NIS2) 篩選,並匯出產生的報表。 現在,您已經擁有稽核準備所需的大量工作,可以展示您的裝置如何與相關的安全控制保持一致。 |
補救與修補 | 盯著 5,000 個重大漏洞的清單,猜測哪些漏洞對稽核人員來說確實很重要。 | 根據關鍵要求(例如,設備被修補)按“不合規”資產篩選,資產所有者可看到需要採取行動的明確設備列表。 xDome 還為用戶提供保護這些設備的建議措施,可以滿足合規要求。 |
變更管理 | 工廠增加了新裝置,沒有人意識到在下次年度稽核之前,它缺乏適當的安全配置。 | 新資產將新增到對應的合規框架中,並列為不合規,從而實現即時更正。 |
透過這種自動化節省的時間和頭痛,將使許多資安分析師和工程師的生活更輕鬆。
它還為這些使用者群組轉換了另外一層紅利:執行譯者。
風險長可以更輕鬆地看到與其組織最後續的法規直接相關的即時合規百分比。
CISO 可以拋棄猜測,並自信地分配有限的補救資源給通過即將進行的稽核所需的準確控制變更。
工廠經理可以自動向領導層證明,其當地工程團隊已將實體資產維持在安全、合規的狀態。
無論您的稽核週期是年度、月度還是每週,都不應該為了解析資料而暫停營運作業。 透過 Claroty xDome 持續且自動化的合規對照,不僅能保障系統營運的正常運作時間,更能守護您的整體業務收益。 準備好將手動稽核準備的週數轉換為兩鍵式報告了嗎?
有興趣瞭解 Claroty 的網路安全解決方案嗎?

生命,不中斷
我們最大化您的可用性、強化您的可保險性,並支援合規性,以確保營運彈性。


